
A parte da governação de IA que não se delega à IA
A explorar isto para a sua equipa? Fale com a CrmWare →
Os conselhos de administração discutem o que delegar à IA e só periodicamente a tratam na agenda
84% dos conselhos discutem que decisões devem continuar nas mãos das pessoas e quais podem passar para a IA, segundo a Board Intelligence, fornecedora de tecnologia e assessoria a conselhos de administração (405 administradores, CEO e CFO, 2026).[1] A pergunta sobre o que delegar já chegou à sala do conselho.
Mas isso não significa que a IA seja acompanhada de forma sistemática.
A própria Board Intelligence encontrou, em 2025, 54% de administradores a dizer que os seus conselhos dão apenas atenção parcial ou limitada à disrupção causada por tecnologias emergentes como a IA, tratando o tema periodicamente ou em reação aos acontecimentos (333 administradores).[2] A Deloitte encontrou outro sinal: 31% dos inquiridos afirmaram que a IA não estava na agenda do conselho (695 inquiridos, 56 países, 2025).[3]
As duas fontes medem coisas diferentes e ambas têm interesse comercial no tema: vendem serviços a conselhos de administração. Isso recomenda cautela, não invalida os dados.
A nossa leitura é outra e deve ser tratada como inferência: se o conselho não decidir explicitamente que juízos reserva para si, parte dessa decisão acaba por ser tomada na estrutura hierárquica. Uma síntese de cada vez, o que chega ao conselho já vem filtrado.
Chamamos a isso delegação por omissão: o juízo muda de mãos sem que ninguém tenha deliberado que deveria mudar.
O que a IA não faz: juízo sob incerteza irredutível
"The problem isn't automation, it's uncertainty."[4]
O problema não é a automatização, é a incerteza.
A frase é de Richard Seiersen, chief risk officer da Qualys, numa publicação especializada em governação. [4] É o juízo de um profissional, não o resultado de um estudo. Seiersen é também coautor, com Douglas Hubbard, de How to Measure Anything in Cybersecurity Risk, que trabalha precisamente a quantificação da incerteza através de estimativas calibradas e métodos bayesianos.[5]
A distinção que faz é particularmente relevante para um conselho.
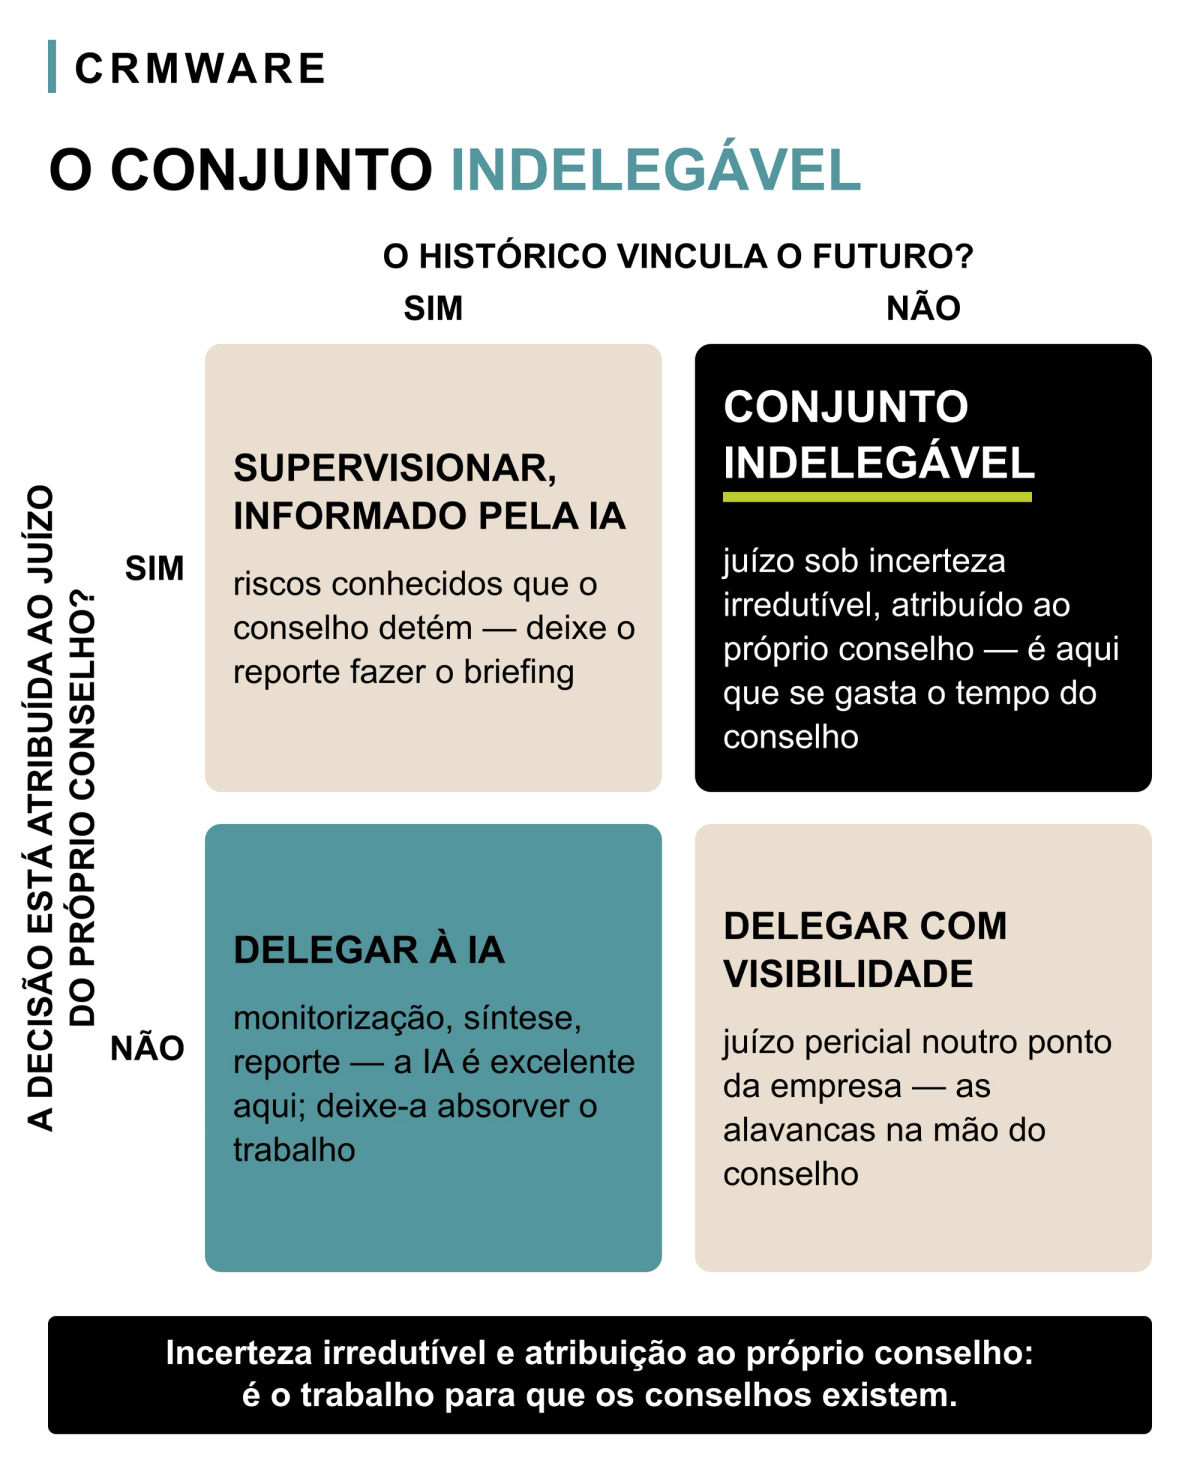
Quando o passado é uma base razoável para antecipar o futuro, monitorizar riscos conhecidos, sintetizar relatórios, detetar anomalias então a IA pode ser muito eficaz.
Quando não é, os dados históricos ajudam menos. É o que Seiersen designa por incerteza irredutível: usar IA baseada em dados passados para gerir risco futuro pode não produzir a diferença que alguns esperam.[4]
Isto não torna a IA irrelevante. A IA pode procurar evidências, construir cenários, testar pressupostos e expor alternativas. O que não pode fazer é eliminar uma incerteza que os dados não resolvem. Nesses casos, informa o juízo; mas NÃO o substitui.
Uma mudança tecnológica sem precedente. Uma nova aposta estratégica. A decisão sobre se o sistema de supervisão da própria empresa é adequado.
É aqui que o conselho tem de exercer o juízo.
Cruze esta fronteira com uma segunda pergunta: esta decisão pertence ao próprio conselho?
É desse cruzamento que começa a surgir aquilo que não deve ser delegado.
Quem tem o dever de supervisionar e onde a lei não responde
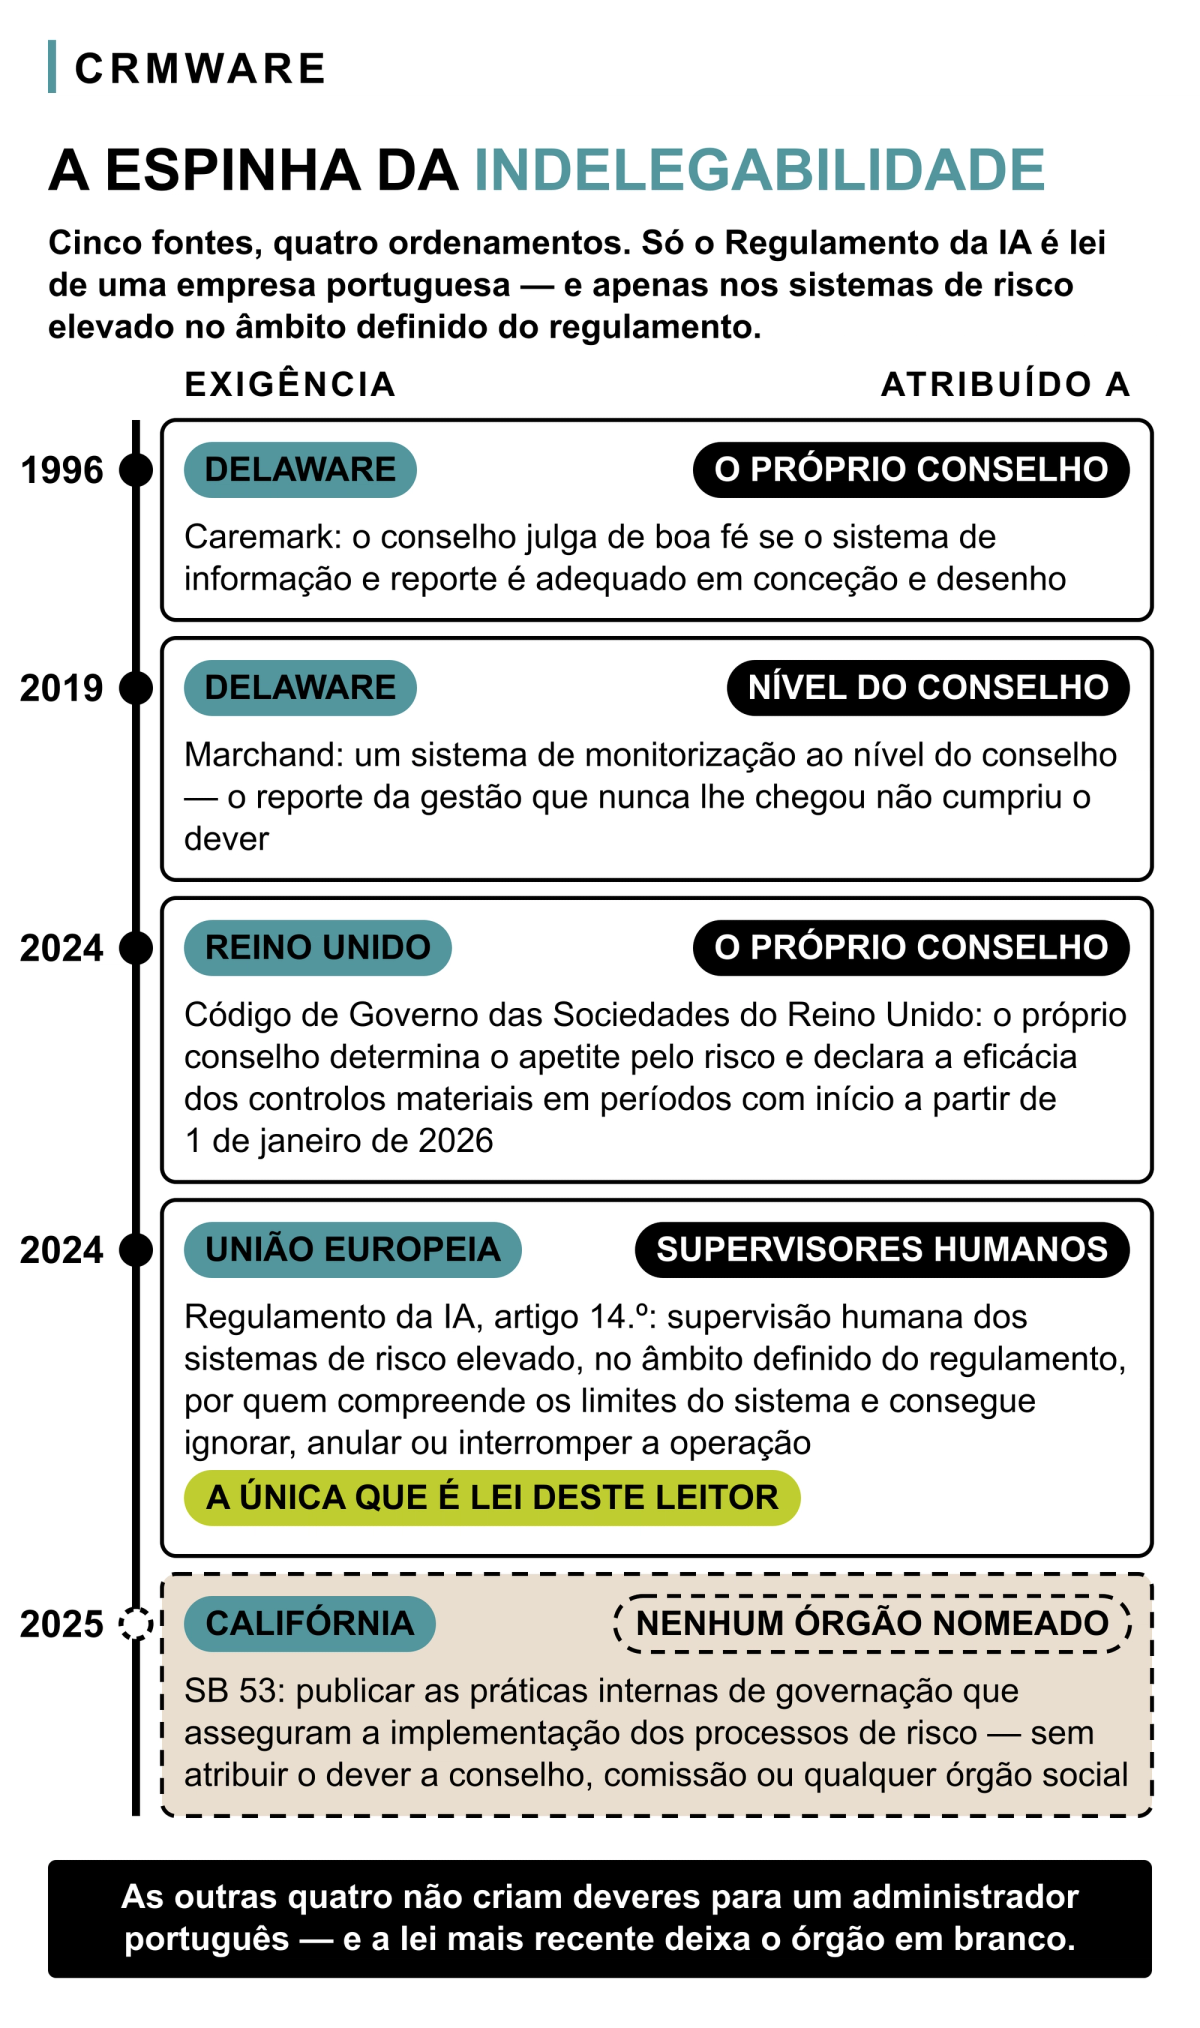
Das fontes que se seguem, só o Regulamento da IA se aplica diretamente a uma empresa portuguesa, e apenas nas situações abrangidas pelo regulamento. As restantes não criam deveres para um administrador português. São úteis porque mostram como outras jurisdições responderam à mesma pergunta: quem deve exercer este juízo?
A questão não é nova.
A resposta tem três décadas. Caremark (Delaware, 1996) põe no próprio conselho o dever de julgar de boa fé se o sistema de informação e reporte da empresa é adequado em conceção e desenho.[6] Marchand (Delaware, 2019) apertou-a: o conselho tem de fazer um esforço de boa fé para instituir um sistema razoável de monitorização e reporte ao nível do conselho.[7] Não é direito português. Mas mostra que a adequação da supervisão não é necessariamente uma questão que o conselho possa simplesmente delegar na estrutura hierárquica.
A mesma atribuição aparece num código de regulador, e não num tribunal. O Código de Governo das Sociedades do Reino Unido prevê que o próprio conselho determine a natureza e extensão dos riscos principais que a empresa está disposta a correr, e que declare no relatório anual a eficácia dos controlos materiais, em períodos com início a partir de 1 de janeiro de 2026.[8]
O artigo 14.º do Regulamento da IA acrescenta o patamar operacional, e é a fonte que se aplica: nos sistemas de risco elevado, a supervisão cabe a pessoas que compreendem as capacidades e os limites do sistema, se mantêm atentas à tendência para confiar em excesso nos resultados e conseguem ignorar, anular ou interromper a operação.[9]
A lei mais recente deixa a pergunta em aberto. A SB 53 da Califórnia obriga os grandes criadores de modelos de fronteira a publicar as suas práticas internas de governação — e não atribui esse dever a conselho, comissão ou qualquer órgão social.[10]
O artigo 14.º diz o que quem supervisiona tem de conseguir fazer; não diz quem, dentro da empresa, responde por essa supervisão. A pergunta da atribuição chega ao leitor por resolver, e resolvê-la é, ela própria, juízo sob incerteza irredutível: a decisão que nenhuma cadeia hierárquica toma por si.
Defina o que o conselho não delega e exija visibilidade sobre o resto
O tempo do conselho é um recurso escasso. Não deve ser gasto a supervisionar tudo o que envolve IA. Deve ser gasto nas decisões que só o conselho deve tomar. O debate sobre que decisões ficam com pessoas já está a acontecer;[1] a disciplina está em obrigá-lo a produzir uma lista com nome.
Nomeie o que o conselho não delega, nem à IA nem a ninguém: o apetite pelo risco da IA, as decisões sobre implementar ou não que a SB 53 obriga alguém sénior a assumir, [10] a adequação do sistema de supervisão e a decisão sobre quem responde por essa supervisão. É aqui que o conselho deve concentrar o seu juízo.
Chamamos a estas decisões o conjunto indelegável: aquilo que o conselho decide reservar para si. Não é uma categoria jurídica, e este artigo não se pronuncia sobre o que é ou não delegável à luz do direito societário português.
O resto pode ser delegado, mas não pode tornar-se invisível. Para cada tarefa de governação entregue à estrutura hierárquica ou a um fornecedor, o conselho deve manter quatro capacidades: suspender, auditar, avaliar e alterar.
A outra metade da tese é uma previsão. Esperamos que os conselhos que definem explicitamente o que não delegam superem os que tratam a supervisão da IA como apenas mais uma responsabilidade delegável. É uma previsão falsificável, não um resultado de investigação. Ainda não vimos o estudo que a demonstra.
Referências
[1] Board Intelligence. Board decision-making under pressure as AI forces leaders into higher-stakes choices (Board Value Index summer 2026 global press release). 2026. https://www.boardintelligence.com/blog/board-value-index-summer-2026-global-press-release
[2] Board Intelligence. Board Intelligence Releases Second Edition of the Board Value Index (press release, GlobeNewswire). 2025. https://www.globenewswire.com/news-release/2025/12/09/3202654/0/en/Board-Intelligence-Releases-Second-Edition-of-the-Board-Value-Index.html
[3] Deloitte Global. Governance of AI: A critical imperative for today's boards, 2nd edition. 2025. https://www.deloitte.com/global/en/issues/trust/progress-on-ai-in-the-boardroom-but-room-to-accelerate.html
[4] Governance Intelligence. How AI will redefine compliance, risk and governance in 2026 (Natalie Bannerman, 2026-01-05). 2026. https://www.governance-intelligence.com/regulatory-compliance/how-ai-will-redefine-compliance-risk-and-governance-2026
[5] Wiley. How to Measure Anything in Cybersecurity Risk, 2nd Edition (Douglas W. Hubbard & Richard Seiersen). 2023. https://www.wiley.com/en-us/shop/general-introductory-business-management/how-to-measure-anything-in-cybersecurity-risk-2nd-edition-p-9781119892304
[6] Delaware Court of Chancery. In re Caremark International Inc. Derivative Litigation, 698 A.2d 959 (Del. Ch. 1996) (Allen, C.). 1996. https://scholar.google.com/scholar_case?case=14782220911008163269
[7] Delaware Supreme Court. Marchand v. Barnhill, 212 A.3d 805 (Del. 2019). 2019. https://scholar.google.com/scholar_case?case=11357134939420858969
[8] Financial Reporting Council. UK Corporate Governance Code 2024. 2024. https://media.frc.org.uk/documents/UK_Corporate_Governance_Code_2024_a2hmQmY.pdf
[9] European Commission. AI Act Service Desk — Article 14: Human oversight. 2024. https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-14
[10] California Legislature. SB-53 Artificial intelligence models: large developers (Transparency in Frontier Artificial Intelligence Act) — chaptered bill text. 2025. https://leginfo.legislature.ca.gov/faces/billTextClient.xhtml?bill_id=202520260SB53